O MÍNIMO DA CIBERSEGURANÇA PARA PMEs

Uma Aplicação Prática do Esquema Cyber Essentials UK

Um guia prático para pequenas e médias empresas transformarem conceitos de cibersegurança em controles concretos para proteger sua operação.

Baseado no Cyber Essentials v3.3 — NCSC / IASME Consortium

Capa do livro O Mínimo da Cibersegurança para PMEs: Uma Aplicação Prática do Esquema Cyber Essentials UK, de Ricardo Córdoba Baptista

Sobre o livro

Quase sempre, a origem é uma falha simples

Um clique num link falso, uma senha repetida ou um programa sem atualização bastam para parar a operação.

Pequenas e médias empresas viraram alvo preferencial do crime digital. Um clique num link falso, uma senha repetida em vários sistemas ou um programa sem atualização bastam para parar a operação, expor dados de clientes e abrir caminho para golpes. Quase sempre, a origem do problema é uma falha simples que poderia ter sido corrigida.

O Mínimo da Cibersegurança para Pequenas e Médias Empresas é um guia prático de segurança da informação escrito para dois públicos: quem nunca cuidou do assunto e quem já trabalha na área e precisa de um padrão testado para orientar a própria empresa ou seus clientes.

Ele parte do Cyber Essentials, esquema criado pelo governo do Reino Unido para definir o nível básico de cibersegurança que qualquer organização deveria ter, e mostra como aplicá-lo à realidade dessas empresas no Brasil, em linguagem clara e sem jargão.

Segurança mínima viável

Cibersegurança começa pelo básico

“Quem persegue a perfeição acaba adiando qualquer iniciativa. Quem implementa o essencial precisa começar pelo que é possível implementar, manter e sustentar.”

Pequenas e médias empresas não precisam começar pela arquitetura perfeita. Precisam começar pelos controles que realmente reduzem exposição. O livro aplica à cibersegurança o raciocínio do produto mínimo viável: implementar primeiro o mínimo necessário, com disciplina e consistência, e evoluir a partir dele. Não é uma garantia contra todo ataque, mas uma base sólida sobre a qual a empresa pode crescer.

Cyber Essentials

Os cinco controles fundamentais

O núcleo técnico do Cyber Essentials: cinco controles que, bem implementados e mantidos, reduzem a exposição da empresa aos ataques mais comuns.

Diagrama: os cinco controles do Cyber Essentials ao redor de um escudo central 1 2 3 4 5
  1. 01. Firewall

    Controla o que entra e sai da rede e de cada dispositivo, fechando portas e serviços que não precisam estar expostos à internet.

  2. 02. Configuração segura

    Remove contas, softwares e funções desnecessárias, troca senhas padrão e ajusta os equipamentos para não virem abertos de fábrica.

  3. 03. Gestão de atualizações

    Mantém sistemas e aplicativos com suporte do fabricante e aplica correções de segurança críticas em prazo curto.

  4. 04. Controle de acesso

    Garante que cada pessoa tenha só os acessos de que precisa, com autenticação forte e contas administrativas separadas.

  5. 05. Proteção contra malware

    Impede que programas maliciosos sejam instalados ou executados, com antimalware ativo ou lista de aplicativos permitidos.

Mais do que os cinco controles

O que você vai encontrar

Além dos controles técnicos, o livro trata de backup, resposta a incidentes, cultura, LGPD e de como começar.

  1. Os 5 controles do Cyber Essentials

    Firewall, configuração segura, atualizações de segurança, controle de acesso e proteção contra malware, explicados em detalhe.

  2. O que precisa ser protegido

    Como delimitar o escopo, da rede do escritório aos serviços em nuvem, ao home office e aos celulares pessoais usados no trabalho.

  3. As ameaças que mais atingem PMEs

    Ransomware, phishing, vazamento de senhas e outros vetores de ataque relevantes para pequenas e médias empresas.

  4. Backup e recuperação

    Como estruturar um backup capaz de sobreviver a um ataque de ransomware.

  5. Resposta a incidentes

    Um roteiro prático sobre o que fazer nos primeiros trinta minutos de um incidente.

  6. Cultura de segurança

    Como transformar segurança em rotina e não apenas em ferramenta.

  7. LGPD e segurança

    O que a LGPD exige em matéria de segurança e como lidar com incidentes, ANPD e titulares afetados.

  8. Plano dos primeiros 90 dias

    Um roteiro progressivo para começar a estruturar a segurança da empresa.

  9. Checklists e roteiros

    Checklists ao longo do livro e roteiros para ajudar a empresa a cobrar e verificar as medidas junto ao fornecedor de TI.

Controles e certificação

Uma referência para instituir controles e buscar a certificação

  • Questão por questão

    Os capítulos dedicados aos controles seguem, questão por questão, o Danzell, conjunto de perguntas de 2026 usado pelo IASME Consortium na autoavaliação do Cyber Essentials.

  • O que o auditor espera

    Cada capítulo abre com um mapa das questões tratadas e explica o que cada pergunta busca, qual resposta é aceita e que evidência o auditor espera encontrar.

  • Políticas e procedimentos

    Além da parte técnica, o livro traz modelos de políticas e procedimentos para adaptação à realidade da empresa, como a política de segurança da informação.

  • Casos e referências

    Cada tema é ilustrado com casos reais e o texto reúne citações e referências acadêmicas para quem quiser aprofundar a consulta.

Público

Para quem é este livro?

Donos de negócio e gestores

Para quem nunca organizou a segurança da empresa. O livro transforma cada controle em decisões de gestão e mostra o que perguntar, o que exigir e como conferir se foi feito, sem que seja necessário dominar a parte técnica.

Consultores de TI e segurança

Para profissionais que atendem pequenas e médias empresas e precisam de uma base mínima para organizar diagnósticos, definir prioridades e explicar ao cliente, em linguagem de negócio, por que cada medida importa.

Advogados

Para advogados que assessoram empresas e precisam conhecer os controles básicos de segurança para redigir contratos com fornecedores de tecnologia, orientar questões relacionadas à LGPD e atuar diante de incidentes ou fiscalizações.

Prestadores de serviço

Para prestadores que precisam estruturar uma proteção mínima com recursos limitados, inclusive quando clientes maiores exigem evidências de segurança de sua cadeia de fornecedores.

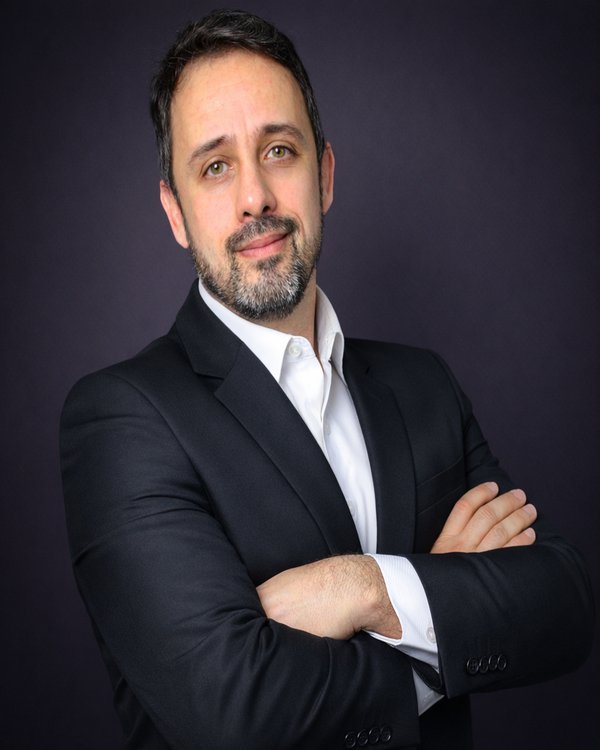
Fotografia de Ricardo Córdoba Baptista

O autor

Ricardo Córdoba Baptista

Direito digital e segurança da informação

Advogado com especialização em direito digital, cibersegurança, privacidade, proteção de dados e fraudes digitais, Ricardo Córdoba Baptista reúne em sua trajetória as perspectivas técnica e jurídica da segurança da informação.

Há mais de vinte anos se dedica a essa área, experiência que orienta a abordagem prática do livro.

Blog

Conteúdo para começar

Artigos curtos sobre segurança da informação para pequenas empresas, escritos para quem precisa decidir e agir.

Comece pelo mínimo.

É ele que mantém o seu negócio sustentável.

Conheça o livro

Sua empresa já sabe qual é o mínimo necessário?

Comece pelos controles que precisam estar funcionando antes que um incidente obrigue sua empresa a começar.

Comprar na Amazon